Lỗ Hổng PHP2Shell
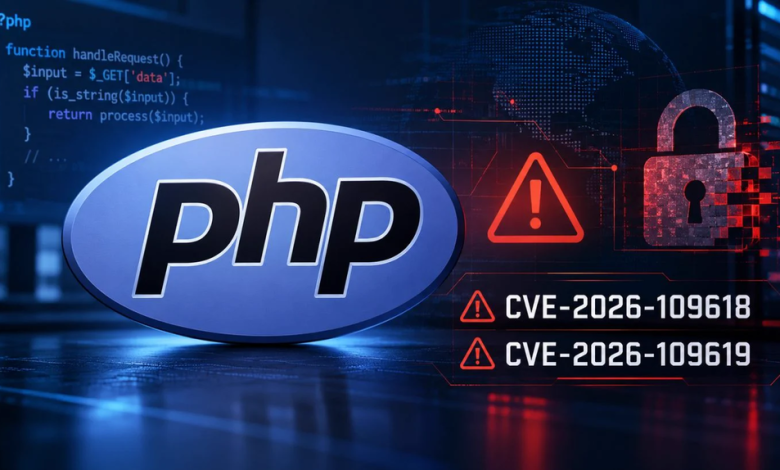
Các tổ chức bảo mật đang gấp rút vá hai lỗ hổng PHP2Shell, được phát hiện nhiều tháng trước, trước khi bị kẻ xấu lợi dụng. CEO của Calif Research, Dương Ngọc Thái, cảnh báo rằng lỗ hổng này có thể bị khai thác dễ dàng và nhanh chóng.
Phát Hiện và Đánh Giá
Calif Research, một startup bảo mật Mỹ với nhiều thành viên người Việt, là đơn vị đầu tiên phát hiện một trong hai lỗ hổng PHP2Shell. Volker Dusch từ PHP Foundation cho rằng đây là vấn đề bảo mật nghiêm trọng nhất trong hơn một thập kỷ qua, so sánh với lỗ hổng Heartbleed.
Quá Trình Khắc Phục
Nhà nghiên cứu Ryan Austin từ Calif Research đã phát hiện lỗ hổng bằng mô hình AI GPT-5.6 Sol trong quá trình kiểm tra mã nguồn PHP. Nhóm nghiên cứu đã hợp tác với các kỹ sư phần mềm và công ty bảo mật để tìm cách vá lỗi, với hơn 10.000 dòng code được viết trong quá trình này.
Công Bố và Phát Hành Bản Vá
Bản vá cho lỗ hổng được ấn định phát hành vào ngày 22/10, nhưng thông tin về lỗ hổng đã bị công khai trước đó. Nhóm quyết định phát hành bản vá sớm để ngăn chặn kẻ tấn công.
Mức Độ Ảnh Hưởng
Hơn 22,6 triệu máy chủ được xác định có khả năng dễ bị tổn thương bởi PHP2Shell. Nhiều tổ chức, bao gồm chính phủ các nước, đã tạm ngừng dịch vụ để giảm thiểu rủi ro.
Tầm Quan Trọng của AI
AI đóng vai trò quan trọng trong việc phát hiện và khắc phục lỗ hổng bảo mật. Tuy nhiên, các chuyên gia cảnh báo rằng việc vá lỗi chỉ là một phần của giải pháp; cần phải xác định và giám sát các dấu hiệu xâm phạm.
Đánh Giá Tình Hình
Các nhà nghiên cứu và tổ chức bảo mật khuyến cáo cần rà soát hệ thống, vá lỗi kịp thời và giám sát liên tục để đảm bảo an toàn trước các mối đe dọa.